Domain konzeptanalyse.de kaufen?
Wir ziehen mit dem Projekt
konzeptanalyse.de um.
Sind Sie am Kauf der Domain
konzeptanalyse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain konzeptanalyse.de kaufen?
Was sind einige neutrale einwörtige Keywords ohne Markennamen?
Einige neutrale einwörtige Keywords ohne Markennamen sind "Schuhe", "Smartphone" und "Kaffee". Diese Begriffe beschreiben allgemeine Produkte oder Dienstleistungen, ohne auf eine bestimmte Marke hinzuweisen. **
Was sind 10 neutrale einwörtige Keywords ohne Markennamen?
1. Schuhe 2. Buch 3. Tasse 4. Lampe 5. Jacke 6. Stuhl 7. Kissen 8. Tisch 9. Uhr 10. Tasche **

Ähnliche Suchbegriffe für National-Identities-and-European
Top-Angebote
Produkte zum Begriff National-Identities-and-European:
-
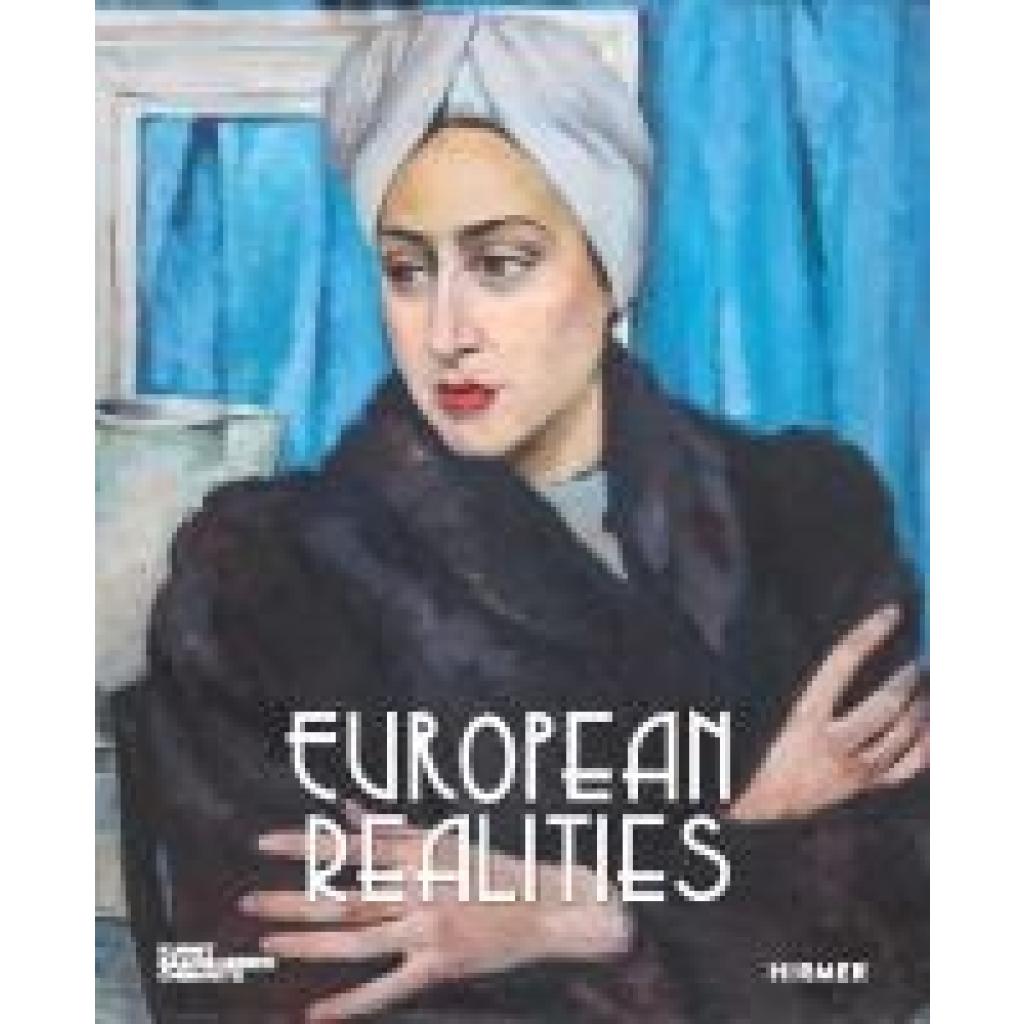
European Realities - European Realism Movements of the 1920s and 1930sEuropean Realities - European Realism Movements of the 1920s and 1930s , A collection of art works from Europe in the 1920s and 30s, an exceptionally diverse period of art presented as never before , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 202504, Redaktion: Richter, Anja~Thurmes, Florence, Seitenzahl/Blattzahl: 300, Abbildungen: 300, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: 20. Jahrhundert; 20th Century; Art 20th Century; Kunst 20. Jahrhundert; Malerei 20. Jahrhundert; Painting 20th Century, Fachschema: Realismus~Malerei (Kunst)~Ausstellungskatalog, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 240, Höhe: 42, Gewicht: 2388, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...50,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...57,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können neutrale einwörtige Keywords ohne Markennamen hilfreich sein? Welche Vorteile bieten neutrale einwörtige Keywords ohne Markennamen für die Vermarktung von Produkten?
Neutrale einwörtige Keywords ohne Markennamen können helfen, die Sichtbarkeit eines Produkts in Suchmaschinen zu erhöhen und potenzielle Kunden anzuziehen. Sie ermöglichen es, gezielt nach Produktkategorien oder Eigenschaften zu suchen, ohne von einer bestimmten Marke abgelenkt zu werden. Durch die Verwendung solcher Keywords kann die Vermarktung von Produkten effektiver gestaltet werden, da sie eine breitere Zielgruppe ansprechen und die Konkurrenz mit anderen Marken reduzieren. **
-
Wie kann ich neutrale einwörtige Keywords ohne Markennamen generieren?
1. Verwende allgemeine Begriffe, die die Produkteigenschaften beschreiben. 2. Nutze Synonyme und verwandte Wörter, um verschiedene Variationen zu finden. 3. Vermeide spezifische Markennamen und konzentriere dich auf generische Beschreibungen. **
-
Können Sie mir einige neutrale einwörtige Keywords ohne Markennamen zur Verfügung stellen? Würden Sie mir bitte 10 neutrale einwörtige Keywords ohne Markennamen nennen?
Ja, ich kann Ihnen einige neutrale einwörtige Keywords ohne Markennamen zur Verfügung stellen. Hier sind 10 Beispiele: Auto, Haus, Garten, Reise, Essen, Mode, Sport, Musik, Technologie, Gesundheit. **
-
Was sind 10 neutrale einwörtige Keywords, die keine Markennamen enthalten?
1. Schuhe 2. Tisch 3. Lampe 4. Buch 5. Stuhl 6. Jacke 7. Kamera 8. Uhr 9. Teppich 10. Sofa **
Kannst du mir 10 neutrale einwörtige Keywords ohne Markennamen nennen?
Ja, natürlich. Hier sind 10 neutrale einwörtige Keywords: Auto, Haus, Garten, Computer, Telefon, Buch, Kaffee, Musik, Sport, Reise. **
Was sind einige neutrale einwörtige Keywords, die keine Markennamen enthalten?
Einige neutrale einwörtige Keywords ohne Markennamen könnten sein: "Kleidung", "Technologie" und "Haushaltswaren". Diese Begriffe beschreiben allgemeine Produkte oder Kategorien, ohne auf spezifische Marken hinzuweisen. **
Top-Angebote
Produkte zum Begriff National-Identities-and-European:
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
International and European Environmental LawInternational and European Environmental Law , Materials , Offroad-Leuchten > Zusatzbeleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240311, Redaktion: Beham, Markus P.~Dederer, Hans-Georg, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 521, Keyword: Biodiversität; Green Deal; Klima; Ozon; Stockholm Erklärung; Süßwasser; Umweltrecht; Umweltrechtsdokumente, Fachschema: Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~Umweltrecht~International (Recht)~Internationales Recht, Fachkategorie: Internationales Recht, Warengruppe: TB/Internationales und ausländ. Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 522 Blätter, Länge: 230, Breite: 153, Höhe: 31, Gewicht: 756, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Realities - European Realism Movements of the 1920s and 1930sEuropean Realities - European Realism Movements of the 1920s and 1930s , A collection of art works from Europe in the 1920s and 30s, an exceptionally diverse period of art presented as never before , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 202504, Redaktion: Richter, Anja~Thurmes, Florence, Seitenzahl/Blattzahl: 300, Abbildungen: 300, Themenüberschrift: ART / Collections, Catalogs, Exhibitions / General, Keyword: 20. Jahrhundert; 20th Century; Art 20th Century; Kunst 20. Jahrhundert; Malerei 20. Jahrhundert; Painting 20th Century, Fachschema: Realismus~Malerei (Kunst)~Ausstellungskatalog, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 240, Höhe: 42, Gewicht: 2388, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind einige neutrale einwörtige Keywords ohne Markennamen?
Einige neutrale einwörtige Keywords ohne Markennamen sind "Schuhe", "Smartphone" und "Kaffee". Diese Begriffe beschreiben allgemeine Produkte oder Dienstleistungen, ohne auf eine bestimmte Marke hinzuweisen. **
-
Was sind 10 neutrale einwörtige Keywords ohne Markennamen?
1. Schuhe 2. Buch 3. Tasse 4. Lampe 5. Jacke 6. Stuhl 7. Kissen 8. Tisch 9. Uhr 10. Tasche **
-
Wie können neutrale einwörtige Keywords ohne Markennamen hilfreich sein? Welche Vorteile bieten neutrale einwörtige Keywords ohne Markennamen für die Vermarktung von Produkten?
Neutrale einwörtige Keywords ohne Markennamen können helfen, die Sichtbarkeit eines Produkts in Suchmaschinen zu erhöhen und potenzielle Kunden anzuziehen. Sie ermöglichen es, gezielt nach Produktkategorien oder Eigenschaften zu suchen, ohne von einer bestimmten Marke abgelenkt zu werden. Durch die Verwendung solcher Keywords kann die Vermarktung von Produkten effektiver gestaltet werden, da sie eine breitere Zielgruppe ansprechen und die Konkurrenz mit anderen Marken reduzieren. **
-
Wie kann ich neutrale einwörtige Keywords ohne Markennamen generieren?
1. Verwende allgemeine Begriffe, die die Produkteigenschaften beschreiben. 2. Nutze Synonyme und verwandte Wörter, um verschiedene Variationen zu finden. 3. Vermeide spezifische Markennamen und konzentriere dich auf generische Beschreibungen. **
Ähnliche Suchbegriffe für National-Identities-and-European
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...50,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...57,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Können Sie mir einige neutrale einwörtige Keywords ohne Markennamen zur Verfügung stellen? Würden Sie mir bitte 10 neutrale einwörtige Keywords ohne Markennamen nennen?
Ja, ich kann Ihnen einige neutrale einwörtige Keywords ohne Markennamen zur Verfügung stellen. Hier sind 10 Beispiele: Auto, Haus, Garten, Reise, Essen, Mode, Sport, Musik, Technologie, Gesundheit. **
-
Was sind 10 neutrale einwörtige Keywords, die keine Markennamen enthalten?
1. Schuhe 2. Tisch 3. Lampe 4. Buch 5. Stuhl 6. Jacke 7. Kamera 8. Uhr 9. Teppich 10. Sofa **
-
Kannst du mir 10 neutrale einwörtige Keywords ohne Markennamen nennen?
Ja, natürlich. Hier sind 10 neutrale einwörtige Keywords: Auto, Haus, Garten, Computer, Telefon, Buch, Kaffee, Musik, Sport, Reise. **
-
Was sind einige neutrale einwörtige Keywords, die keine Markennamen enthalten?
Einige neutrale einwörtige Keywords ohne Markennamen könnten sein: "Kleidung", "Technologie" und "Haushaltswaren". Diese Begriffe beschreiben allgemeine Produkte oder Kategorien, ohne auf spezifische Marken hinzuweisen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.